Godinama se digitalna bezbednost oslanjala na jednostavnu pretpostavku: ljudi veruju onome što mogu da vide i čuju. Glas poznate osobe tokom telefonskog razgovora, lice kolege tokom video sastanka ili poruka koja dolazi sa poznate email adrese predstavljali su važne signale pomoću kojih su zaposleni procenjivali da li je komunikacija autentična. Generativna veštačka inteligencija promenila je tu pretpostavku.
Tehnologije koje omogućavaju kreiranje realističnog glasa, slike i video sadržaja postale su dostupnije nego ikada ranije. Napadačima više nisu potrebne napredne tehničke veštine da bi kreirali uverljive imitacije stvarnih osoba. Dovoljno je nekoliko javno dostupnih fotografija, video snimaka ili audio zapisa da bi se napravio sadržaj koji može prevariti čak i iskusne korisnike.
Šta su deepfake napadi?
 Deepfake je termin koji opisuje veštački generisane ili izmenjene digitalne sadržaje napravljene pomoću algoritama mašinskog učenja. Najčešće se odnosi na video, audio ili slike koje izgledaju kao autentični prikazi stvarnih osoba, iako su zapravo kreirani ili izmenjeni pomoću veštačke inteligencije. Naziv potiče od kombinacije termina „deep learning“ i „fake“, odnosno duboko učenje i lažni sadržaj.
U početku su deepfake tehnologije bile uglavnom povezane sa eksperimentima, zabavom i istraživanjima u oblasti veštačke inteligencije. Međutim, razvoj generativnih AI modela značajno je promenio situaciju. Alati koji su nekada zahtevali specijalizovano znanje sada su dostupni širokom broju korisnika, uključujući i kriminalne sajber grupe.
Danas napadači mogu koristiti AI za:
- kloniranje glasa određene osobe;
- kreiranje lažnih video poziva;
- generisanje fotografija nepostojećih osoba;
- automatizaciju personalizovanih phishing poruka;
- imitaciju stila komunikacije određenog zaposlenog ili rukovodioca.
Najveća opasnost nije samo u tome što sadržaj izgleda realističnije. Deepfake napadi direktno se oslanjaju na jednu od najvažnijih komponenti svakog poslovanja – poverenje.
Stvarni primeri pokazuju da rizik više nije teorijski
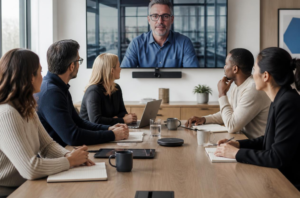
Jedan od najpoznatijih primera zloupotrebe deepfake tehnologije dogodio se 2024. godine u kompaniji Arup, globalnoj inženjerskoj firmi. Zaposleni u hongkonškoj kancelariji prevaren je tokom lažnog video sastanka na kojem su korišćene AI generisane imitacije članova rukovodstva. Napadači su uspeli da ga ubede da izvrši finansijske transfere u vrednosti od približno 25 miliona dolara.
Ovaj incident privukao je veliku pažnju jer je pokazao da napadači više ne moraju da koriste samo lažne email adrese ili dokumente. Kombinovanjem javno dostupnih informacija, AI generisanog videa i pažljivo pripremljenog scenarija moguće je kreirati veoma uverljivu prevaru.
Slični pokušaji zabeleženi su i u drugim industrijama, uključujući finansijski sektor, proizvodnju i tehnološke kompanije. Napadači često biraju zaposlene koji imaju pristup novcu, poverljivim informacijama ili važnim poslovnim procesima.
Cilj nije uvek direktna finansijska korist. Deepfake može biti korišćen i za:
- krađu poslovnih tajni;
- kompromitaciju naloga;
- lažno predstavljanje partnerima;
- diskreditaciju pojedinaca ili organizacija;
- pripremu složenijih napada.
Zašto su kompanije posebno ranjive?
Mnoge organizacije poslednjih godina značajno su unapredile tehničku zaštitu. Uvedeni su sistemi za detekciju pretnji, višefaktorska autentifikacija, napredni alati za zaštitu email komunikacije i monitoring infrastrukture. Ipak, jedan deo rizika ostaje izvan tehničkih sistema – donošenje odluka ljudi.
Kompanije funkcionišu na osnovu lanca poverenja. Direktor veruje finansijskom timu. Finansijski tim veruje zahtevima rukovodstva. Zaposleni veruju kolegama sa kojima svakodnevno komuniciraju. Napadači koriste upravo te normalne poslovne odnose kako bi svoje zahteve učinili uverljivim.
Koji su neki od najpoznatijih psiholoških trikova koje napadači koriste, pročitajte u tekstu „Zašto klikćemo i kada znamo da ne bi trebalo?“.
Nova dimenzija poslovnih prevara
Video konferencije postale su standardni deo savremenog poslovanja. Hibridni rad i globalno poslovanje doveli su do toga da se veliki broj odluka donosi tokom virtuelnih sastanaka. Napadači su prepoznali ovu promenu i počeli da je koriste za sofisticiranije oblike socijalnog inženjeringa.
Jedan od opasnijih scenarija jeste korišćenje AI generisanih lica tokom video poziva. Napadači mogu kreirati lažni sastanak sa osobama koje izgledaju kao članovi rukovodstva ili poslovni partneri, a zatim pokušati da zaposlenog navedu da izvrši određenu radnju.
Problem dodatno komplikuje činjenica da ovakvi napadi mogu biti prilagođeni konkretnom poslovnom kontekstu. Napadač prethodno prikuplja informacije o kompaniji, zaposlenima i njihovim ulogama, a zatim ih koristi kako bi komunikacija delovala što uverljivije.
Klasični saveti poput „proverite email adresu“ ili „obratite pažnju na pravopisne greške“ više nisu dovoljni. Savremeni napadi mogu imati:
- profesionalno napisanu komunikaciju;
- realističan glas;
- poznato lice;
- informacije koje odgovaraju trenutnom poslovnom kontekstu.
Zbog toga zaštita od deepfake napada zahteva promenu načina razmišljanja i dodatne metode verifikacije identiteta i poslovnih zahteva.
Na koji način kompanije mogu edukovati zaposlene da prepoznaju savremene sajber pretnje, pročitajte u tekstu „Kako edukovati zaposlene da prepoznaju sajber pretnje?“.
Kako prepoznati deepfake napad?
Prepoznavanje deepfake napada postaje sve teže kako AI generisani sadržaj postaje uverljiviji. Ipak, određeni signali mogu ukazivati na pokušaj prevare: neočekivan ili hitan zahtev za uplatu, promenu pristupnih podataka ili deljenje poverljivih informacija, komunikacija koja odstupa od uobičajenog načina rada, kao i pritisak da se odluka donese bez dodatne provere.
Kod video i glasovne komunikacije mogu se pojaviti i suptilne nepravilnosti, poput neprirodne sinhronizacije glasa i pokreta, neuobičajenih pauza ili promena u kvalitetu slike i zvuka. Međutim, nijedan od ovih znakova nije pouzdan dokaz sam po sebi.
Zato je najvažnije proveriti identitet osobe i zahtev kroz nezavisan komunikacioni kanal, posebno kada komunikacija uključuje novac, pristup sistemima ili poverljive podatke.
Zašto tradicionalna zaštita više nije dovoljna?
 Godinama su kompanije ulagale značajne resurse u zaštitu infrastrukture: firewall sisteme, antivirusna rešenja, kontrolu pristupa i monitoring mreže. Ti slojevi zaštite ostaju neophodni. Međutim, deepfake napadi pokazuju da zaštita poslovanja nije samo pitanje tehničkih sistema. Važno je zaštititi i procese kroz koje se donose svakodnevne odluke.
Napadač koji koristi deepfake često ne pokušava da pronađe tehničku ranjivost. On pokušava da iskoristi poslovni proces koji nije dovoljno zaštićen.
Zato kompanije treba da postave jasna pitanja:
- Da li je za finansijsku transakciju dovoljan telefonski zahtev?
- Da li zaposleni imaju proceduru za proveru hitnih zahteva?
- Da li postoji obavezna potvrda preko drugog komunikacionog kanala?
- Da li se neuobičajeni zahtevi dodatno proveravaju?
Ako odgovor na ova pitanja nije jasan, organizacija može biti ranjiva bez obzira na nivo tehničke zaštite.
Kako kompanije mogu da se zaštite od deepfake napada?
Ne postoji jedno tehnološko rešenje koje može potpuno eliminisati rizik od deepfake napada. Zaštita zahteva kombinaciju tehnologije, jasnih procedura i edukacije zaposlenih.
Za kritične aktivnosti, poput finansijskih transakcija, promene pristupnih prava ili deljenja poverljivih informacija, kompanije treba da uvedu dodatnu proveru identiteta i da se ne oslanjaju na samo jedan komunikacioni kanal. Jasno definisane procedure treba da odrede koji zahtevi zahtevaju dodatnu potvrdu, kada proces treba zaustaviti i kome se prijavljuje sumnjiva komunikacija.
Važnu ulogu ima i edukacija zaposlenih kroz obuke i simulacije realnih scenarija, kako bi na vreme prepoznali pokušaje socijalnog inženjeringa i znali kako da na njih reaguju.
Zaštita identiteta zato postaje jedan od važnih elemenata savremene sajber bezbednosti. Dok smo u prethodnom tekstu govorili o tome kako kompanije mogu da zaštite digitalni identitet i spreče njegovo kompromitovanje, deepfake napadi pokazuju novu dimenziju ovog problema: napadač danas može pokušati da ne ukrade samo identitet, već i da ga uverljivo imitira.
Više o zaštiti digitalnog identiteta i merama koje kompanije mogu da primene pročitajte u tekstu „Zaštita identiteta kao najvažnija linija odbrane“.
Deepfake i budućnost sajber bezbednosti
Deepfake napadi predstavljaju samo jedan deo šire promene koju donosi generativna veštačka inteligencija. U narednim godinama možemo očekivati još sofisticiranije oblike napada:
- automatizovane fišing kampanje prilagođene pojedincima;
- AI agente koji samostalno istražuju mete;
- realističnije glasovne i video imitacije;
- kombinovanje više tehnika socijalnog inženjeringa u jednom napadu
Granica između stvarne i generisane komunikacije biće sve manje očigledna. Zbog toga će jedna od ključnih sposobnosti organizacija biti da brzo potvrde identitet, procene rizik i reaguju pre nego što napad proizvede posledice.
Za kompanije ovo znači da tradicionalni pristupi zaštiti moraju biti prošireni. Sajber bezbednost više nije samo zaštita mreža, uređaja i aplikacija. Ona uključuje zaštitu ljudi, procesa i odluka koje svakodnevno donose. Otporne organizacije neće biti one koje pokušavaju da potpuno eliminišu rizik, jer to nije realno. Biće to organizacije koje razumeju nove pretnje, uvode jasne procedure, obrazuju zaposlene i grade kulturu u kojoj se svaki neuobičajen zahtev proverava pre nego što postane incident.
U svetu u kojem AI može da imitira glas i lice bilo koje osobe, pouzdana zaštita počinje od jednostavnog principa: osećaj poverenja ne sme zameniti bezbednosnu proceduru.